
Grand Nancy Métropole (54) s'appuie sur deux documents-cadres pour accompagner les usages de l’IA
Parole de collectivité
Afin de vous permettre de mieux appréhender la mise en place de projet numérique, data ou IA sur votre territoire, Numérique360 part à la rencontre d’élus et de porteurs de projets qui sont passés à l’action
Le projet est né d’une montée rapide des usages, observée très tôt par les équipes. Les premiers indicateurs ont montré que les agents utilisaient déjà des outils comme ChatGPT. En parallèle, la collectivité a commencé à tester des solutions jugées plus souveraines, comme Delibia ou Prisme.ai. C’est cette combinaison (montée des usages, analyse des risques, expérimentation d’outils) qui a conduit à formaliser deux documents cadres.
Le Grand Nancy a mis en place deux cadres distincts. D’un côté, une charte externe, adoptée par les élus, qui vise à rassurer les citoyens sur un usage éthique de l’IA par la collectivité. De l’autre, un règlement d’usage interne destiné aux agents, pour fixer des règles simples de sécurité, de confidentialité et de bon usage.
Leur doctrine repose sur l’idée qu’interdire ne fonctionne pas. Bloquer totalement les usages mènerait au shadow IT (en français, “usages clandestins de l’IA”), donc à des pratiques invisibles et non maîtrisées. À l’inverse, laisser faire sans règle créerait du désordre.
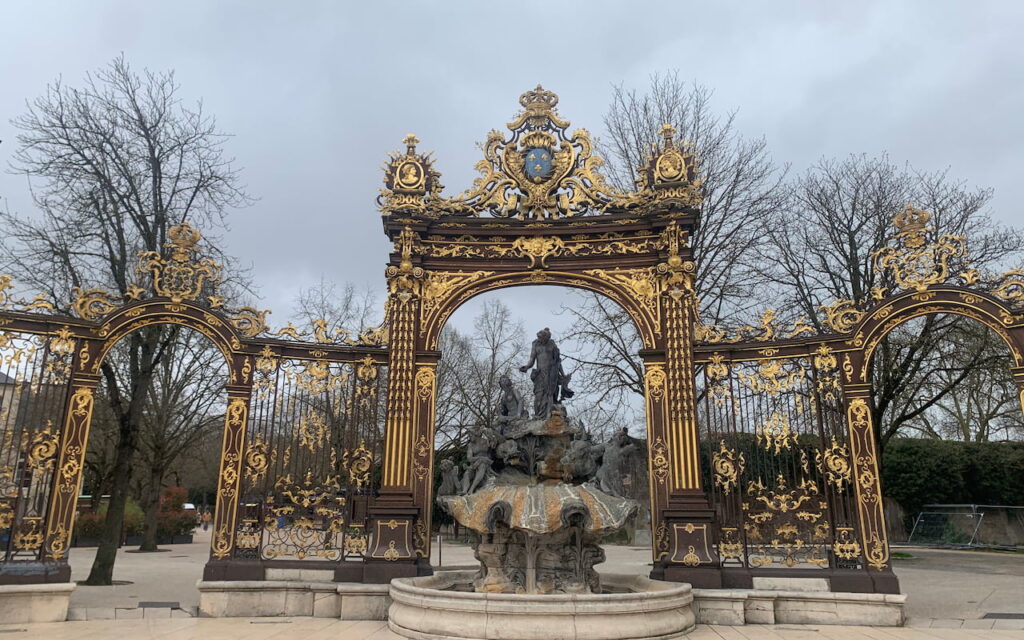
La place Stanislas de Nancy, joyau architectural du XVIIIème siècle - Crédits photo : Banque des Territoires
Comme dans beaucoup de projets, on retrouve la règle des 20-60-20 : 20 % adorent, 60 % attendent de voir, et 20 % n’en veulent pas.
L'interview
En quoi consiste concrètement votre projet et quels en sont les principaux objectifs ?
Il y a deux projets.
D’abord, une charte IA délibérée par les élus, à destination des citoyens. C’est une charte qui vise à rassurer sur le fait que, si la Métropole utilise de l’intelligence artificielle, ce sera de manière éthique, en cohérence avec l’IA Act. Cette partie a été portée par notre délégué à la protection des données (DPO).
Ensuite, il manquait le pendant interne de cette charte. Nous avons donc fait adopter, devant les instances représentatives du personnel, ce qu’on appelle un règlement d’usage interne. Ce règlement édicte quelques règles pour utiliser l’IA, quelle qu’elle soit, de manière éthique et sécurisée, avec aussi un volet sécurité porté par le RSSI (Responsable de la sécurité des systèmes d’information).
L’idée de départ, ce n’est pas de se demander si on met de l’IA ou pas dans la collectivité, mais plutôt de savoir ce qu’on met en place pour encadrer les usages et les réguler. La philosophie, c’est de ne pas interdire. Les agents peuvent utiliser des outils comme ChatGPT, Grok ou d’autres, même s’ils ne sont pas forcément conformes au RGPD ou souverains. En revanche, nous leur disons : attention, les accès sont tracés, et ces usages sont encadrés par des chartes. Il existe déjà une charte d’utilisation des moyens informatiques, une charte de protection des données, et maintenant un règlement d’usage de l’IA. Les agents sont soumis à cet ensemble et sont censés le connaître et le respecter.
Nous savons que, comme tous les règlements, cela peut être contourné. Mais interdire totalement des solutions conduit à du shadow IT (c’est-à-dire des usages en secret). À l’inverse, laisser les usages sans cadre crée du désordre. La réponse, c’est donc d’accompagner avec des règles, à la fois sur les usages techniques et sur les questions éthiques.
Le règlement interne repose sur une dizaine de règles, que nous avons voulues simples et compréhensibles. Nous avons volontairement parlé de “systèmes d’intelligence artificielle” pour couvrir l’ensemble des cas, au-delà de la seule IA générative. Parmi ces règles, nous retrouvons des principes assez basiques : ne pas utiliser le compte de la collectivité pour se connecter à certains services, garder un esprit critique, rappeler que ce sont des modèles probabilistes qui peuvent produire des hallucinations, se former aux usages (notamment au prompt), choisir des outils qui citent leurs sources, ou encore ne pas laisser la machine décider seule. Nous avons aussi intégré une notion de sobriété, les IA étant énergivores.
En réalité, le sujet central reste la donnée. Les agents peuvent utiliser ces outils, tant qu’ils ne les alimentent pas avec des données personnelles au sens du RGPD, ni des données sensibles ou stratégiques pour la collectivité. Même avec des outils internes ou souverains, le risque d’usage existe. C’est pour cela que nous encadrons et que nous expliquons.
Comment le sujet s’est-il imposé à l’agenda de votre collectivité ?
Les premiers signaux apparaissent côté informatique. Les équipes, parmi les premières à tester ces outils, commencent à observer ce qui se passe dans la collectivité. Les indicateurs de sécurité donnent une première mesure : requêtes DNS, connexions vers ChatGPT ou vers des services cloud. En quelques semaines, une vingtaine d’utilisateurs deviennent une centaine. La progression est rapide.
Dans le même temps, le sujet gagne en visibilité. Les offres se multiplient, avec des solutions comme Delibia ou Prisme.ai.
Comme pour tout nouvel outil, une analyse de risque est lancée. Mais l’objet diffère. Il s’agit d’une technologie dont une partie du fonctionnement échappe encore à la maîtrise.
Une étude de cybersécurité est confiée à un cabinet externe, selon la méthode EBIOS (Expression des Besoins et Identification des Objectifs de Sécurité). Le diagnostic met en évidence une évolution des risques. La charte, déjà en réflexion, prend alors une autre dimension : structurer une réponse face à une nouvelle typologie d’usages.
Quelles sont les sources d’inspiration que vous avez suivies pour vous faire une idée de ce projet ?
Un de nos élus a repéré ce qui se faisait à Montpellier : une démarche autour de l’intelligence artificielle, construite avec les citoyens, structurée par une charte. L’idée a fait son chemin et a servi de point de départ à la réflexion sur le volet externe.
Côté interne, les équipes ont cherché des références, ont regardé ce qui existait ailleurs, notamment au Luxembourg. Les exemples ont été identifiés, mais ils se sont révélés peu adaptés : trop généraux, pas assez opérationnels.
Le travail s’est alors ancré dans un terrain plus familier. Dans les services, des règles existaient déjà : bureau propre, télétravail, usages informatiques. La rédaction de chartes faisait partie des pratiques. Le règlement d'usage interne de l’intelligence artificielle s’est inscrit dans cette continuité.
Y a-t-il des compétences ou sujets spécifiques à maîtriser avant de se lancer dans ce projet ?
Au préalable, il est nécessaire de poser quelques bases. Comment fonctionne l’intelligence artificielle ? Quels sont les enjeux de sécurité associés ? Contrairement à une idée reçue, l’usage d’une IA générative ne relève pas uniquement de compétences informatiques. Il repose avant tout sur une capacité d’analyse et d’esprit critique.
Au-delà des compétences, un facteur clé reste l’empathie. Se mettre à la place de l’utilisateur ou de l’utilisatrice qui entend parler d’IA au quotidien, sans nécessairement l’avoir expérimentée. Ou d’un expert, qui, par exemple, va interroger une IA dans son domaine, juger la réponse insuffisante et conclure trop vite à l’inutilité de l’outil. À l’inverse, un agent disposant de repères sur le fonctionnement de ces modèles comprendra qu’il s’agit de systèmes probabilistes. Un mode qui ne produit pas de vérité, mais des réponses plausibles, construites à partir de calculs de probabilités sur des données existantes. Ce recul est essentiel pour appréhender les risques d’erreurs ou d’« hallucinations ».
Cela suppose de comprendre, même de manière simplifiée, certains mécanismes techniques. Le RAG (Retrieval-Augmented Generation) consiste par exemple à enrichir les réponses de l’IA avec des données internes ou maîtrisées. Les embeddings permettent de transformer du texte en vecteurs numériques afin de comparer des contenus entre eux. Le découpage (chunking) sert à structurer l’information pour la rendre exploitable par le modèle. Ces notions ne doivent pas faire de chaque agent un expert technique, mais elles permettent de mieux comprendre ce qui se joue derrière l’interface.
Pour construire ce socle, il est utile de s’appuyer sur des agents déjà familiers de ces outils, souvent à titre personnel, afin de diffuser progressivement une culture commune. Comme dans tout projet de transformation, on retrouve une répartition assez classique : une minorité d’utilisateurs très moteurs, une majorité plus attentiste, et une part de réfractaires. L’enjeu est de composer avec ces profils, en s’appuyant sur les plus avancés pour entraîner progressivement les autres.
Quelles furent les phases préparatoires du projet ? Avez-vous mené une étude en amont du projet pour définir sa faisabilité et/ou son impact ?
La première chose a été de comprendre comment le dossier allait être utilisé par les agents, et comment le processus allait fonctionner. L’objectif a été de poser des questions sur les usages, pour identifier ce qu’il fallait encadrer.
Un groupe a été monté au début. Il incluait la communication interne, avec l’idée de produire un document compréhensible, la DPO (Data Protection Officer, déléguée à la protection des données) pour le lien avec le juridique, des profils techniques, le RSSI (Responsable de la sécurité des systèmes d’information), ainsi que des représentants du portail de services. L’ensemble du travail a consisté à se mettre à la place d’un utilisateur qui voudrait utiliser l’IA de manière encadrée, avec différents outils comme Delibia, Prisme.ai ou ChatGPT, et à comprendre comment il formulerait sa demande.
Très rapidement, des divergences sont apparues. D’un côté, l’idée que les agents sont responsables et qu’il ne faut pas restreindre les usages. De l’autre, une volonté de tout contrôler et de valider en amont. Ces positions ont conduit à distinguer une charte externe et un règlement interne.
Le débat s’est ensuite concentré sur la donnée. Les risques existaient déjà avec la messagerie ou les espaces collaboratifs. L’IA introduit une dimension supplémentaire : des réponses qui peuvent paraître pertinentes tout en étant inexactes, ce qui renforce le besoin d’esprit critique.
Enfin, la question de la souveraineté a été intégrée. Une première orientation a consisté à privilégier des solutions comme Mistral. Cette approche a évolué vers un modèle permettant d’héberger des modèles de langage chez OVH et d’utiliser des outils comme OpenWebUI. Cette configuration permet de limiter la circulation des données, tout en conservant l’accès à différents modèles, notamment open source.
Comment avez-vous assuré le bon dimensionnement du projet ?
La démarche a d’abord abouti à l’adoption de la charte externe afin d’attester que la collectivité respecte des valeurs éthiques et la réglementation européenne. Cette charte a été dimensionnée pour informer et rassurer si nécessaire nos usagers et autres partenaires. Notamment ceux qui pourraient être destinataires de contenus générés avec l’IA comme support. Les valeurs présentées dans cette charte ne sont pas négociables. Ainsi, la charte n’a pas fait l’objet d’un vote.
Cette charte reste néanmoins très générique et très théorique. La question du respect de ces valeurs s’est rapidement posée. Nous avons donc conçu un règlement d’usage (interne) afin d’aider les agents à respecter ces valeurs et à utiliser les IA de manière éthique et sécurisée. Il vient donc compléter, voire illustrer, la charte externe. Ce second document a fait l’objet d’un vote après présentation aux syndicats, afin d’être adossé au règlement intérieur et s’imposer à tous les agents. C’est bien ce règlement qui sert à communiquer et à accompagner les agents. Il vient rejoindre d'autres documents pédagogiques relatifs à la sécurité (bureau propre, travail nomade, etc). Une version graphique a été réalisée pour que ce soit plus facile.
Comment la collectivité a-t-elle financé ce projet et quelles ont été les aides sollicitées/obtenues ?
La charte comme le règlement n’ont pas fait l’objet d’un financement dédié, dans la mesure où ils ont été élaborés en même temps que les analyses de risque liées à l’acquisition des solutions.
La transformation a été intégrée dans un cadre existant, reposant sur une organisation mutualisée. La direction travaille pour un ensemble de 29 structures (18 communes de la métropole, ainsi qu’une dizaine d’organismes partenaires tels que l’Opéra ou l’agence d’urbanisme).
Les collectivités restent autonomes dans l’adoption du cadre. La charte a été proposée, sans obligation d’adoption. En revanche, l’utilisation des outils fournis est conditionnée au respect des règles définies.
Les solutions sont en général mutualisées, proposées à l’ensemble des collectivités, parfois cofinancées et refacturées. Dans ce cas précis, un pilote a été lancé sur trois collectivités (Ville de Nancy, Métropole de Nancy, Vandœuvre-lès-Nancy).
Quels sont les autres acteurs qui vous ont accompagnés dans la préparation et la réalisation de ce projet ?
La préparation et la mise en œuvre du projet ont été réalisées majoritairement en interne.
Un acteur externe est toutefois intervenu sur un point précis : l’analyse de risque. Cette mission a été confiée à un partenaire spécialisé en cybersécurité, MFP, dans le cadre d’une démarche fondée sur la méthode EBIOS (Expression des Besoins et Identification des Objectifs de Sécurité).
Cette analyse portait sur les enjeux globaux liés à l’intelligence artificielle, et non uniquement sur la charte. Elle a permis d’identifier plusieurs axes de vigilance, dont certains avaient déjà été anticipés en interne au moment de la réflexion.
Quels conseils donneriez-vous à un élu qui souhaiterait se lancer dans un projet similaire ?
Le point central reste l’accompagnement des agents. La formation, les bonnes pratiques et l’appropriation de la charte constituent le socle du dispositif. Sur certains outils qui ont connu une progression plus marquée, comme Delibia, des formations ont été mises en place, notamment sous forme de webinaires, afin d’accompagner les agents dans les usages de l’IA.
Un autre point, souvent moins travaillé, concerne l’évaluation de la maturité. Dans notre cas, les usages se sont développés rapidement côté informatique. Cela a permis d’identifier, de manière assez informelle, les limites et les risques.
Les retours utilisateurs ont joué un rôle clé. Pour une collectivité qui démarre, il y a un intérêt à aller chercher ces retours. Cela permet de construire des règles plus concrètes.
On peut le comparer à une recette de tarte tatin. Sur des cas simples, très balisés, les erreurs passent souvent inaperçues, sauf en cas d’oubli évident, comme l’absence de pommes. En revanche, dès qu’on fait appel à une expertise, les limites apparaissent plus nettement. Le raisonnement est le même que pour l’information en ligne : une réponse ne vaut pas validation, elle doit être vérifiée.
