Cyberattaque : comment Vaison-la-Romaine (84) a bâti son plan de continuité d'activité ?
Parole de collectivité
Afin de vous permettre de mieux appréhender la mise en place de projet numérique, data ou IA sur votre territoire, Numérique360 part à la rencontre d’élus et de porteurs de projets qui sont passés à l’action
Vaison-la-Romaine, commune de Provence-Alpes-Côte d'Azur marquée par une longue culture du risque, a décidé de ne pas attendre une cyberattaque pour s'y préparer. Sous l'impulsion de son Directeur Général des Services, Lionel Pérès, la collectivité a construit un Plan de Continuité d'Activité (PCA) cyber, permettant à chaque service de fonctionner sans outil informatique.
Répartie sur l'ensemble des agents, cette démarche s'appuie sur une méthode rigoureuse, un cadre de cent jours et la conviction que c'est chaque professionnel du métier, et non un prestataire extérieur, qui trouve lui-même son mode de fonctionnement dégradé. Lionel Pérès a retracé cette expérience dans un ouvrage intitulé “Cyberattaque : assurer la continuité des services publics locaux” (paru le 04/11/2025 aux éditions Territorial éditions).
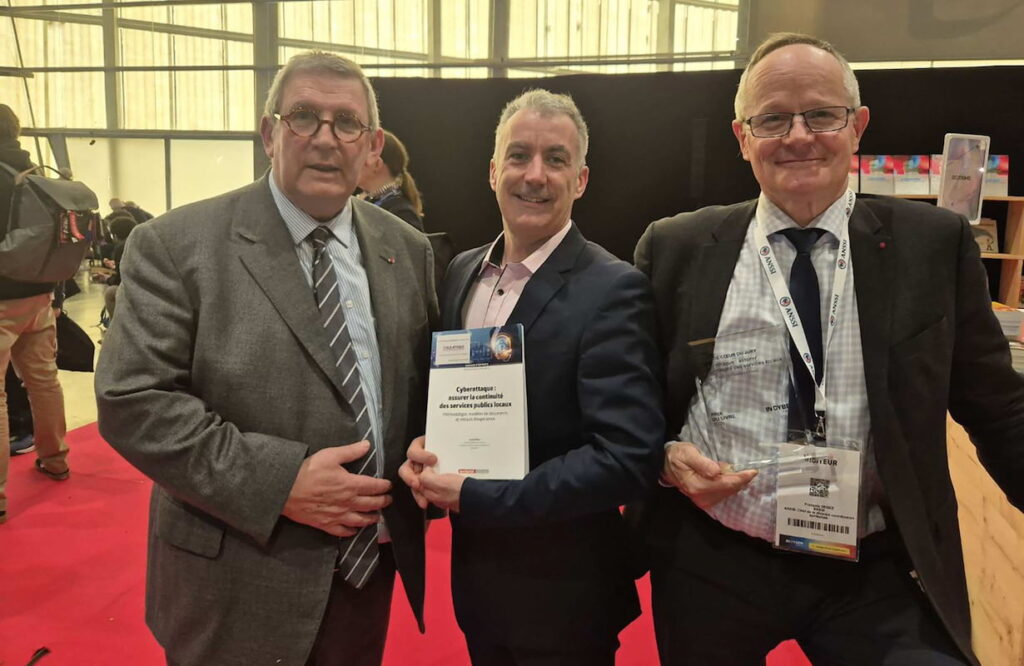
Lionel Pérès au FIC avec à droite le Général Degez de l'Anssi. À gauche, le Général Watin‑Augouard qui est l' organisateur du salon depuis 19 ans - Crédits photo : Banque des Territoires
Je réunis tous les chefs de service et je leur demande s'ils sont capables d'assurer leurs missions si l'ordinateur ne s'allume pas, c'est le début de la sensibilisation
L'interview
En quoi consiste concrètement votre projet et quels en sont les principaux objectifs ?
Depuis 2024, nous développons un plan de continuité d'activité (PCA) cyber. Il s’agit d’un outil qui sera mis en œuvre le jour où la collectivité ne pourra plus utiliser ses outils informatiques du quotidien, en cas de cyberattaque. La transformation numérique des collectivités, engagée depuis près de vingt ans, a placé un ordinateur sur le bureau de presque chaque agent. Toutes les missions ou presque sont aujourd'hui remplies grâce à un outil informatique. La vraie difficulté est donc de savoir ce que l'on fait le jour où cet outil ne répond plus. L'objectif du PCA cyber est précisément d'y répondre. La question centrale est : comment continuer à assurer les services publics locaux sans recourir à l'informatique ? Pour cela, il faut s'y préparer, en amont, avec méthode et en impliquant l'ensemble des agents concernés.
Notre méthode repose sur trois étapes : recenser toutes les missions des services, les décliner en tâches élémentaires en identifiant celles qui dépendent de l'informatique, puis formaliser l'ensemble dans un tableur partagé. Ce document est ensuite imprimé et distribué à chaque service, car le jour d'une cyberattaque, l'ordinateur est inaccessible. Chaque agent dispose ainsi physiquement de son mode dégradé avec, par exemple : des convocations envoyées par courrier postal, un plan du cimetière imprimé trimestriellement, des encaissements en numéraire avec tickets manuels, etc. En parallèle, il y a un volet purement, technique, incluant notamment les sauvegardes, la détection des intrusions et la réinstallation des systèmes, qui est confié aux ingénieurs et infogérants. Ces deux dimensions sont strictement séparées : en cas d'incident, l'utilisateur passe en mode dégradé pendant que les techniciens remettent le système en état.
Comment le sujet s’est-il imposé à l’agenda de votre collectivité ?
La démarche est née de la convergence de plusieurs expériences successives. En 2020, le confinement a contraint toutes les collectivités à maintenir leurs services publics dans des conditions inédites, ce qui a constitué un premier exercice grandeur nature de continuité d'activité. Peu après, les annonces d'Enedis sur d'éventuelles coupures électriques, le fameux délestage, ont conduit Vaison-la-Romaine à élaborer dès 2023 un PCA spécifique à cette situation : maintien ou fermeture de l'accueil à l'hôtel de ville, gestion des passeports, organisation de la sécurité, tout cela a été pensé en amont.
Mais c'est aussi la culture du risque, profondément enracinée à Vaison-la-Romaine depuis la catastrophe de 1992, qui a préparé le terrain. Cette année-là, des inondations meurtrières causèrent 47 victimes. Depuis, la commune dispose d'un plan communal de sauvegarde et organise chaque année des exercices de crise : inondations, transport de matières dangereuses, feux de forêt. Cette culture de l'exercice et de la préparation a naturellement été transposée au risque numérique.
Enfin, le contexte national a joué un rôle déterminant. Entre 2023 et 2024, les cyberattaques visant des collectivités territoriales se sont multipliées. L'ANSSI estimait à une trentaine le nombre de collectivités touchées chaque année. Des hôpitaux avaient déjà été frappés par des rançongiciels, avec des conséquences graves sur leur fonctionnement. Devant ce risque croissant, la collectivité a réuni l'ensemble des chefs de service pour leur poser une question simple : êtes-vous capables d'assurer vos missions si votre ordinateur ne s'allume pas demain matin ? Cette interpellation directe a marqué le point de départ concret de la démarche.
Quelles sont les sources d’inspiration que vous avez suivies pour vous faire une idée de ce projet ?
Les sources d'inspiration ont été à la fois institutionnelles, humaines et terrain. L'expérience la plus marquante est celle de la ville de Marseille, cyberattaquée en mars 2020, la veille même des élections municipales. Le responsable de la sécurité des systèmes d'information de la ville a longuement témoigné de cette crise lors de séminaires professionnels. Son récit frappait par sa dimension humaine : la détresse psychologique des équipes, le doute sur la nature de l'attaque, peut-être politique au vu du contexte, et les répercussions profondes sur l'organisation et la gouvernance de la structure. Ce type de témoignage ancré dans le réel a considérablement nourri la réflexion.
En parallèle, des échanges réguliers avec les délégués régionaux de l'ANSSI en PACA ont permis de structurer l'approche. Ces délégués ont accompagné plusieurs exercices de crise organisés entre directeurs généraux des services, dans un cadre inédit : deux salles d'une dizaine de DGS chacune, réunies à Cavaillon, ont joué un scénario de cyberattaque puis débriefé collectivement. Ce format entre pairs présente un avantage essentiel : l'absence de jugement. Chacun peut reconnaître ses lacunes, s'interroger sur ses dispositifs, sans craindre de perdre la face. Ces exercices ont régulièrement conduit les participants à s'interroger sur leur propre niveau de préparation et à identifier le besoin d'un plan de continuité formalisé. Des échanges avec d'autres confrères ayant vécu des cyberattaques ont complété ce panorama.
Y a-t-il des compétences ou sujets spécifiques à maîtriser avant de se lancer dans ce projet ?
La réponse est claire et souvent contre-intuitive : non, aucune compétence technique n'est requise pour construire un plan de continuité d'activité. Ce que l'on demande à chaque agent ou chef de service, c'est simplement de connaître son métier. C'est précisément cette expertise métier, et non une maîtrise de l'informatique, qui permet d'identifier les modes dégradés pertinents.
Un exemple illustre parfaitement cette logique : le responsable du service état civil et funéraire, peu à l'aise avec les outils numériques, a pourtant été le premier à trouver son mode dégradé. Interpellé sur la question, il a spontanément proposé d'imprimer régulièrement le plan d'occupation du cimetière, afin de pouvoir renseigner les familles et identifier les emplacements disponibles même sans ordinateur. Personne d'autre, ni prestataire extérieur ni informaticien, n'aurait pu concevoir cette solution à sa place. C'est celui qui fait le métier qui sait ce dont il a besoin.
Il est donc essentiel de bien séparer deux dimensions du sujet. D'un côté, le volet purement technique, qui repose sur les ingénieurs et infogérants : architecture réseau, sauvegardes, détection des intrusions, réinstallation des systèmes. De l'autre, le plan de continuité d'activité, qui repose sur les utilisateurs. Le jour d'une cyberattaque, l'utilisateur ne touche plus aux outils informatiques : c'est à lui de sortir son mode dégradé, tandis que les techniciens gèrent la remise en état du système. Confondre ces deux dimensions est la principale source d'inhibition des élus et des directeurs qui hésitent à se lancer, craignant de ne pas avoir les compétences requises.
Quelles furent les phases préparatoires du projet ? Comment avez-vous assuré le bon dimensionnement du projet ?
Comme évoqué précédemment, la méthode repose sur une progression en trois étapes, conçue pour ne laisser aucun angle mort. La première phase consiste à lister de manière exhaustive l'ensemble des missions assurées par chaque service. C'est l'étape la plus critique : si l'on oublie une mission, même apparemment anodine, comme le fait d'aller chercher le pain pour la restauration scolaire, on crée un angle mort dans le dispositif. Cette liste doit donc être construite par les agents eux-mêmes, au plus près du terrain.
La deuxième étape consiste à décliner chaque mission en tâches élémentaires, puis à identifier celles qui nécessitent un outil informatique. Par exemple, conduire un véhicule pour aller chercher des fournitures ne mobilise pas l'informatique, alors que passer une commande en ligne le fait. Pour chaque tâche concernée, on note également quel outil est utilisé.
La troisième étape est la formalisation dans un fichier tableur, partagé à l'ensemble de la collectivité, dans lequel chaque service renseigne sa partie. Ce document est ensuite imprimé : chaque pôle ou service conserve la partie qui le concerne, tandis qu'une version globale est gardée à la direction générale. Cette approche participative garantit à la fois l'exhaustivité et l'appropriation du dispositif par tous.
L'encadrement temporel est également structurant. Lionel Pérès préconise une démarche de cent jours, avec une date de début, une date de fin et des jalons intermédiaires clairement définis. Aller trop vite risque de perdre les équipes en chemin ; aller trop lentement conduit à se retrouver seul à la fin. Le rythme doit être soutenu, mais raisonnable, pour maintenir la mobilisation sans épuiser les énergies.
Comment la collectivité a-t-elle financé ce projet et quelles ont été les aides sollicitées/obtenues ?
La mise en place d'un plan de continuité d'activité cyber ne nécessite pas de budget dédié. Il n'y a pas de surcoût pour la structure, à l'exception du temps consacré par chacun des agents impliqués. Or, ce temps est mutualisé et réparti sur l'ensemble de la collectivité : un chef de service consacrera environ une heure à sa partie du travail. Cette charge, diluée sur l'ensemble des services, passe presque inaperçue dans le fonctionnement ordinaire.
C'est un point crucial, car il lève l'un des freins les plus fréquents : la crainte de devoir financer un audit externe ou de faire appel à un cabinet spécialisé. La démarche ne nécessite ni prestataire de conseil, ni financement exceptionnel. Elle s'appuie uniquement sur les ressources humaines internes et sur les outils bureautiques disponibles.
Quels sont les autres acteurs qui vous ont accompagnés dans la préparation et la réalisation de ce projet ?
Aucun. Opération interne.
Quels conseils donneriez-vous à un élu qui souhaiterait se lancer dans un projet similaire ?
Le premier conseil est de travailler collectivement et de ne pas confiner le sujet au seul service informatique. Le plan de continuité d'activité cyber est une opportunité rare de rassembler l'ensemble des collaborateurs d'une collectivité, quels que soient leur grade, leur service ou leur niveau hiérarchique, autour d'une même thématique. On a rarement l'occasion, dans nos organisations, d'avoir un sujet véritablement commun à tous. C'est un levier managérial puissant qu'il serait dommage de ne pas saisir.
Le deuxième conseil est de se donner une temporalité claire. La méthode des cent jours, avec une date de lancement et une date d'échéance, protège contre le risque le plus fréquent : celui de se laisser avaler par le quotidien. Ce sujet, même reconnu comme prioritaire, peut vite passer au second plan face aux urgences du moment. Un calendrier jalonné avec des livrables intermédiaires permet de maintenir la dynamique sur la durée.
Le troisième conseil est de ne pas attendre d'être parfaitement prêt sur le plan technique pour commencer. La continuité d'activité n'est pas une affaire d'informaticiens. Elle commence dès lors que les agents s'interrogent sur leur propre fonctionnement en mode dégradé. C'est ce questionnement, simple, concret, ancré dans le métier de chacun, qui constitue le véritable point de départ.